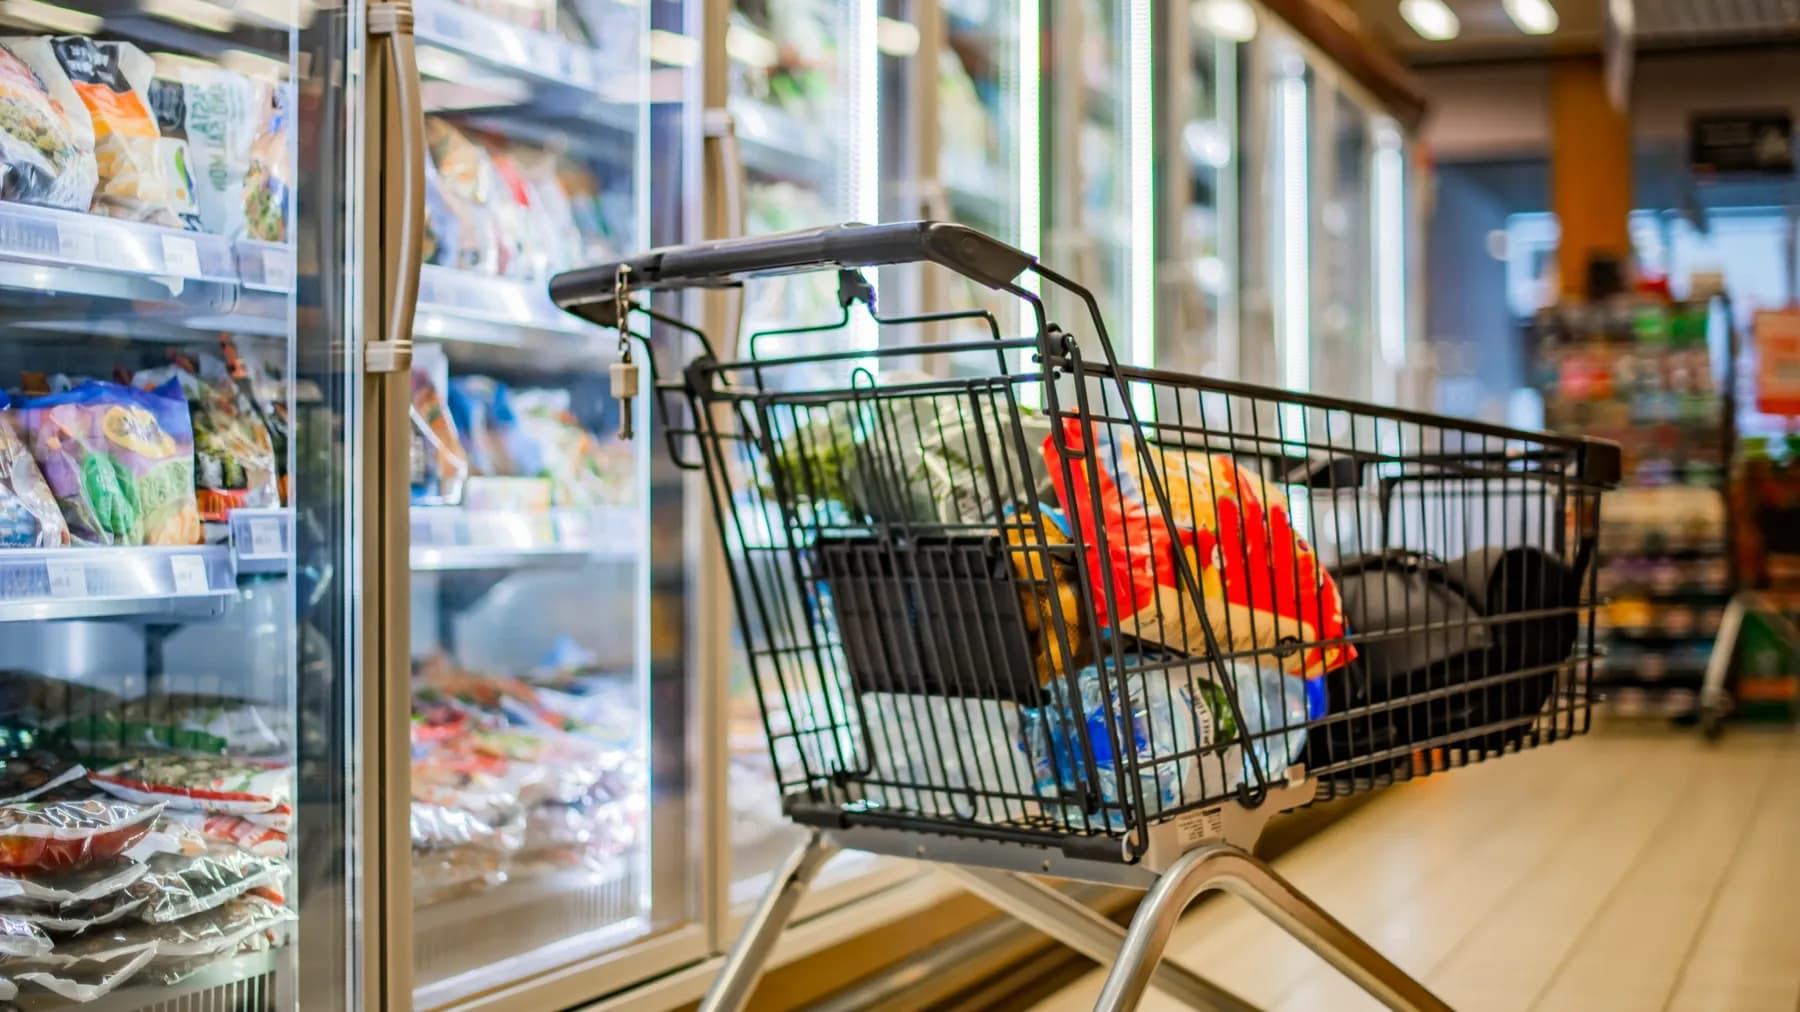
Hackerek hűtőrendszereket támadtak meg francia szupermarketek százaiban az október 11-ről 12-re virradó éjszaka: a rendszereket távolról kényszerítették leolvasztásra és túlmelegítésre, ami tüzeket okozott, és sok friss és fagyasztott áru tönkrement, írta a CBS News. A párizsi ügyészség hétfőn nyomozást indított. Elkövetőt egyelőre senki nem nevezett meg.
A Time szerint a támadók folyamatos leolvasztási ciklust programoztak, amitől a hőmérséklet elérte az 50 Celsius-fokot. A Le Monde szerint egyes fagyasztók és hűtőkamrák leolvasztási ciklusát egy óráról nyolc órára hosszabbították, ami késleltette a riasztásokat. Egy normandiai Intermarché-ban a hőmérséklet 80 fokra is felment, és berendezések olvadtak meg.
A támadás a dán Danfoss hűtésvezérlő rendszereit érintette. A francia kiberbiztonsági ügynökség, az ANSSI riasztása szerint az AK-SC és AK-SM termékcsaládok voltak érintettek. A Danfoss közölte, hogy az érintett berendezések elavult firmware-rel futottak, és a cég régóta kérte az ügyfeleket a frissítésre, többségük pedig olyan régi termék, amely már nem kap biztonsági frissítést. A francia kormány szerint az ilyen kezelőfelületek internetre kötése ellentétes a bevált gyakorlattal, és az elérést megbízható IP-címekre kell korlátozni. A nyomozók egyelőre nem tudják, hogyan jutottak be a támadók.
Az ANSSI hazai és európai partnerekkel együtt vizsgálja az esetet. Christophe Hansen uniós mezőgazdasági biztos az X-en elítélte a támadást, és azt írta, hogy az élelmezésbiztonság „minden szinten több figyelmet igényel”. A Reuters egy fenyegetettségi elemző szerint hatásokat jelzett Spanyolországban, Portugáliában, Lengyelországban, Németországban és Belgiumban is, más ország megerősített behatolásról nem számolt be. A holland Ahold Delhaize „biztonsági problémára” hivatkozva leállította rendszereit, de kapcsolatot a francia támadással nem állapítottak meg.
A Time szerint az internetes vizsgálatok szerint Franciaországban van a világon felderített, internetről elérhető Danfoss-vezérlők közel 60 százaléka. A Claroty biztonsági cég augusztusi jelentése olyan hibákat írt le az AK-SM 800A-ban, amelyek bejelentkezés megkerülését tették lehetővé, a Danfoss frissítései ezeket javították.
A Time azt is megemlíti, hogy a Food and Ag-ISAC januártól júliusig 227 zsarolóvírus-incidenst követett nyomon az élelmiszeripari és mezőgazdasági szektorban, ami 62 százalékos éves növekedés. Az ENISA szerint az élelmiszer-előállítás, -feldolgozás és -elosztás a zsarolóvírus-igények által leginkább érintett ágazatok közé tartozik.